
WordPress 本体に、深刻度「Critical(緊急)」の脆弱性が公表されました(CVE-2026-87902)。
当社製品(Nishiki Pro/Hakoniwa)への影響と、ご利用中の皆さまにお願いしたい対応をお知らせします。
脆弱性の概要
ページテンプレートを探す処理に不具合があり、ログインしていない第三者がサーバー上の任意の PHP ファイルを読み込ませることができます。
サーバーの環境によっては、外部から任意のプログラムを実行される恐れがあります。
対象バージョン: WordPress 4.7.0 〜 7.1.1
攻撃が成立する条件
有効化しているテーマのフォルダの直下に、名前が「page-」で始まるフォルダ(例:page-templates)があること
Nishiki Pro/Hakoniwa は、この脆弱性の影響を受けませんのでご安心ください。
Nishiki Pro/Hakoniwa のテーマフォルダの直下には、名前が「page-」で始まるフォルダがありません。
そのため、攻撃が成立する条件を満たしません。テーマの更新は必要ありませんが、最新版へのアップデートはおすすめします。
お願いしたい対応
WordPress 本体を更新してください
テーマに影響がなくても、脆弱性は WordPress 本体にあります。サイトを安全に保つため、WordPress 本体を次のいずれかのバージョン以降に更新してください。
Nishiki Pro は 6.8 以降、Hakoniwa は 6.9 以降が必須 WordPress バージョンですので、6.8 系から掲載しています(本ページ公開時点)。
| ご使用のバージョン系列 | 脆弱性 対応済みバージョン |
|---|---|
| 7.1 系 | 7.1.2 |
| 7.0 系 | 7.0.6 |
| 6.9 系 | 6.9.9 |
| 6.8 系 | 6.8.10 |
WordPress 本体の更新方法
WordPress の管理画面にログインし「ダッシュボード」→「更新」を選択します。
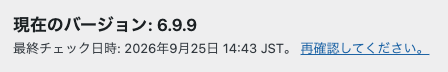
次の画像のように、本体のバージョンを確認してください。6.9 系を使用しているなら 6.9.9 であれば今回の脆弱性に対しては対応済みとなります。
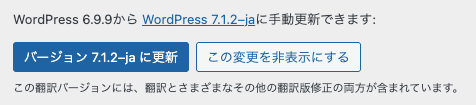
また、次の画像のように、最新バージョン(本ページ公開時点では 7.1.2)に更新もできます。
※ 更新の前に、サイトのバックアップを取ることをおすすめします。
自動更新を有効にしている場合は、すでに対応済みバージョンに更新されている場合があります。
この機会に、自動更新の設定をチェックしてみましょう。
本体の自動更新が有効かどうかを確認する方法
WordPress の管理画面にログインし「ダッシュボード」→「更新」を選択します。
よほど特別なこと(自動更新を無効にするとか)をしていない限り、次のいずれかの自動更新が有効になっています。
| 自動更新のタイプ | 更新の例 | 説明文 |
|---|---|---|
| 新しいバージョンがリリースされるたびに更新(デフォルト設定) | 6.9 系 → 7.1.2(最新バージョン)に自動更新 | このサイトは WordPress の新しいバージョンごとに自動的に最新の状態に保たれます。 |
| メンテナンスリリース、セキュリティリリースのみ更新 | 6.9 → 6.9.9 に自動更新 | このサイトは WordPress のメンテナンスリリースとセキュリティリリースのみで自動的に最新の状態に保たれます。 |
万が一、自動更新を無効にしている場合は、速やかに自動更新を有効にしましょう。
子テーマをご使用の方へ
子テーマのフォルダの直下に、名前が「page-」で始まるフォルダ(例:page-templates)を作っていると、攻撃が成立する条件に当てはまります。
子テーマを作ってカスタマイズしている方は、該当するフォルダがないかご確認ください。WordPress 本体を更新すれば対策は完了しますが、名前が「page-」で始まるフォルダはテーマフォルダの直下に置かないことをおすすめします。
ほかのテーマを使用している方へ
Twenty Twelve、Twenty Fourteen など、一部のテーマは攻撃が成立する条件に当てはまることが報告されています。
Nishiki Pro/Hakoniwa 以外のテーマを使っているサイトも、WordPress 本体を必ず更新してください。

